Detail pokusu o přihlášení
Detail pokusu o přihlášení poskytuje podrobné informace o konkrétním přihlašovacím záznamu v systému POSEIDON City. Tyto záznamy jsou automaticky vytvářeny při každém pokusu uživatele o přístup do systému a slouží jako důležitý bezpečnostní nástroj pro identifikaci a analýzu přihlašovacích aktivit.
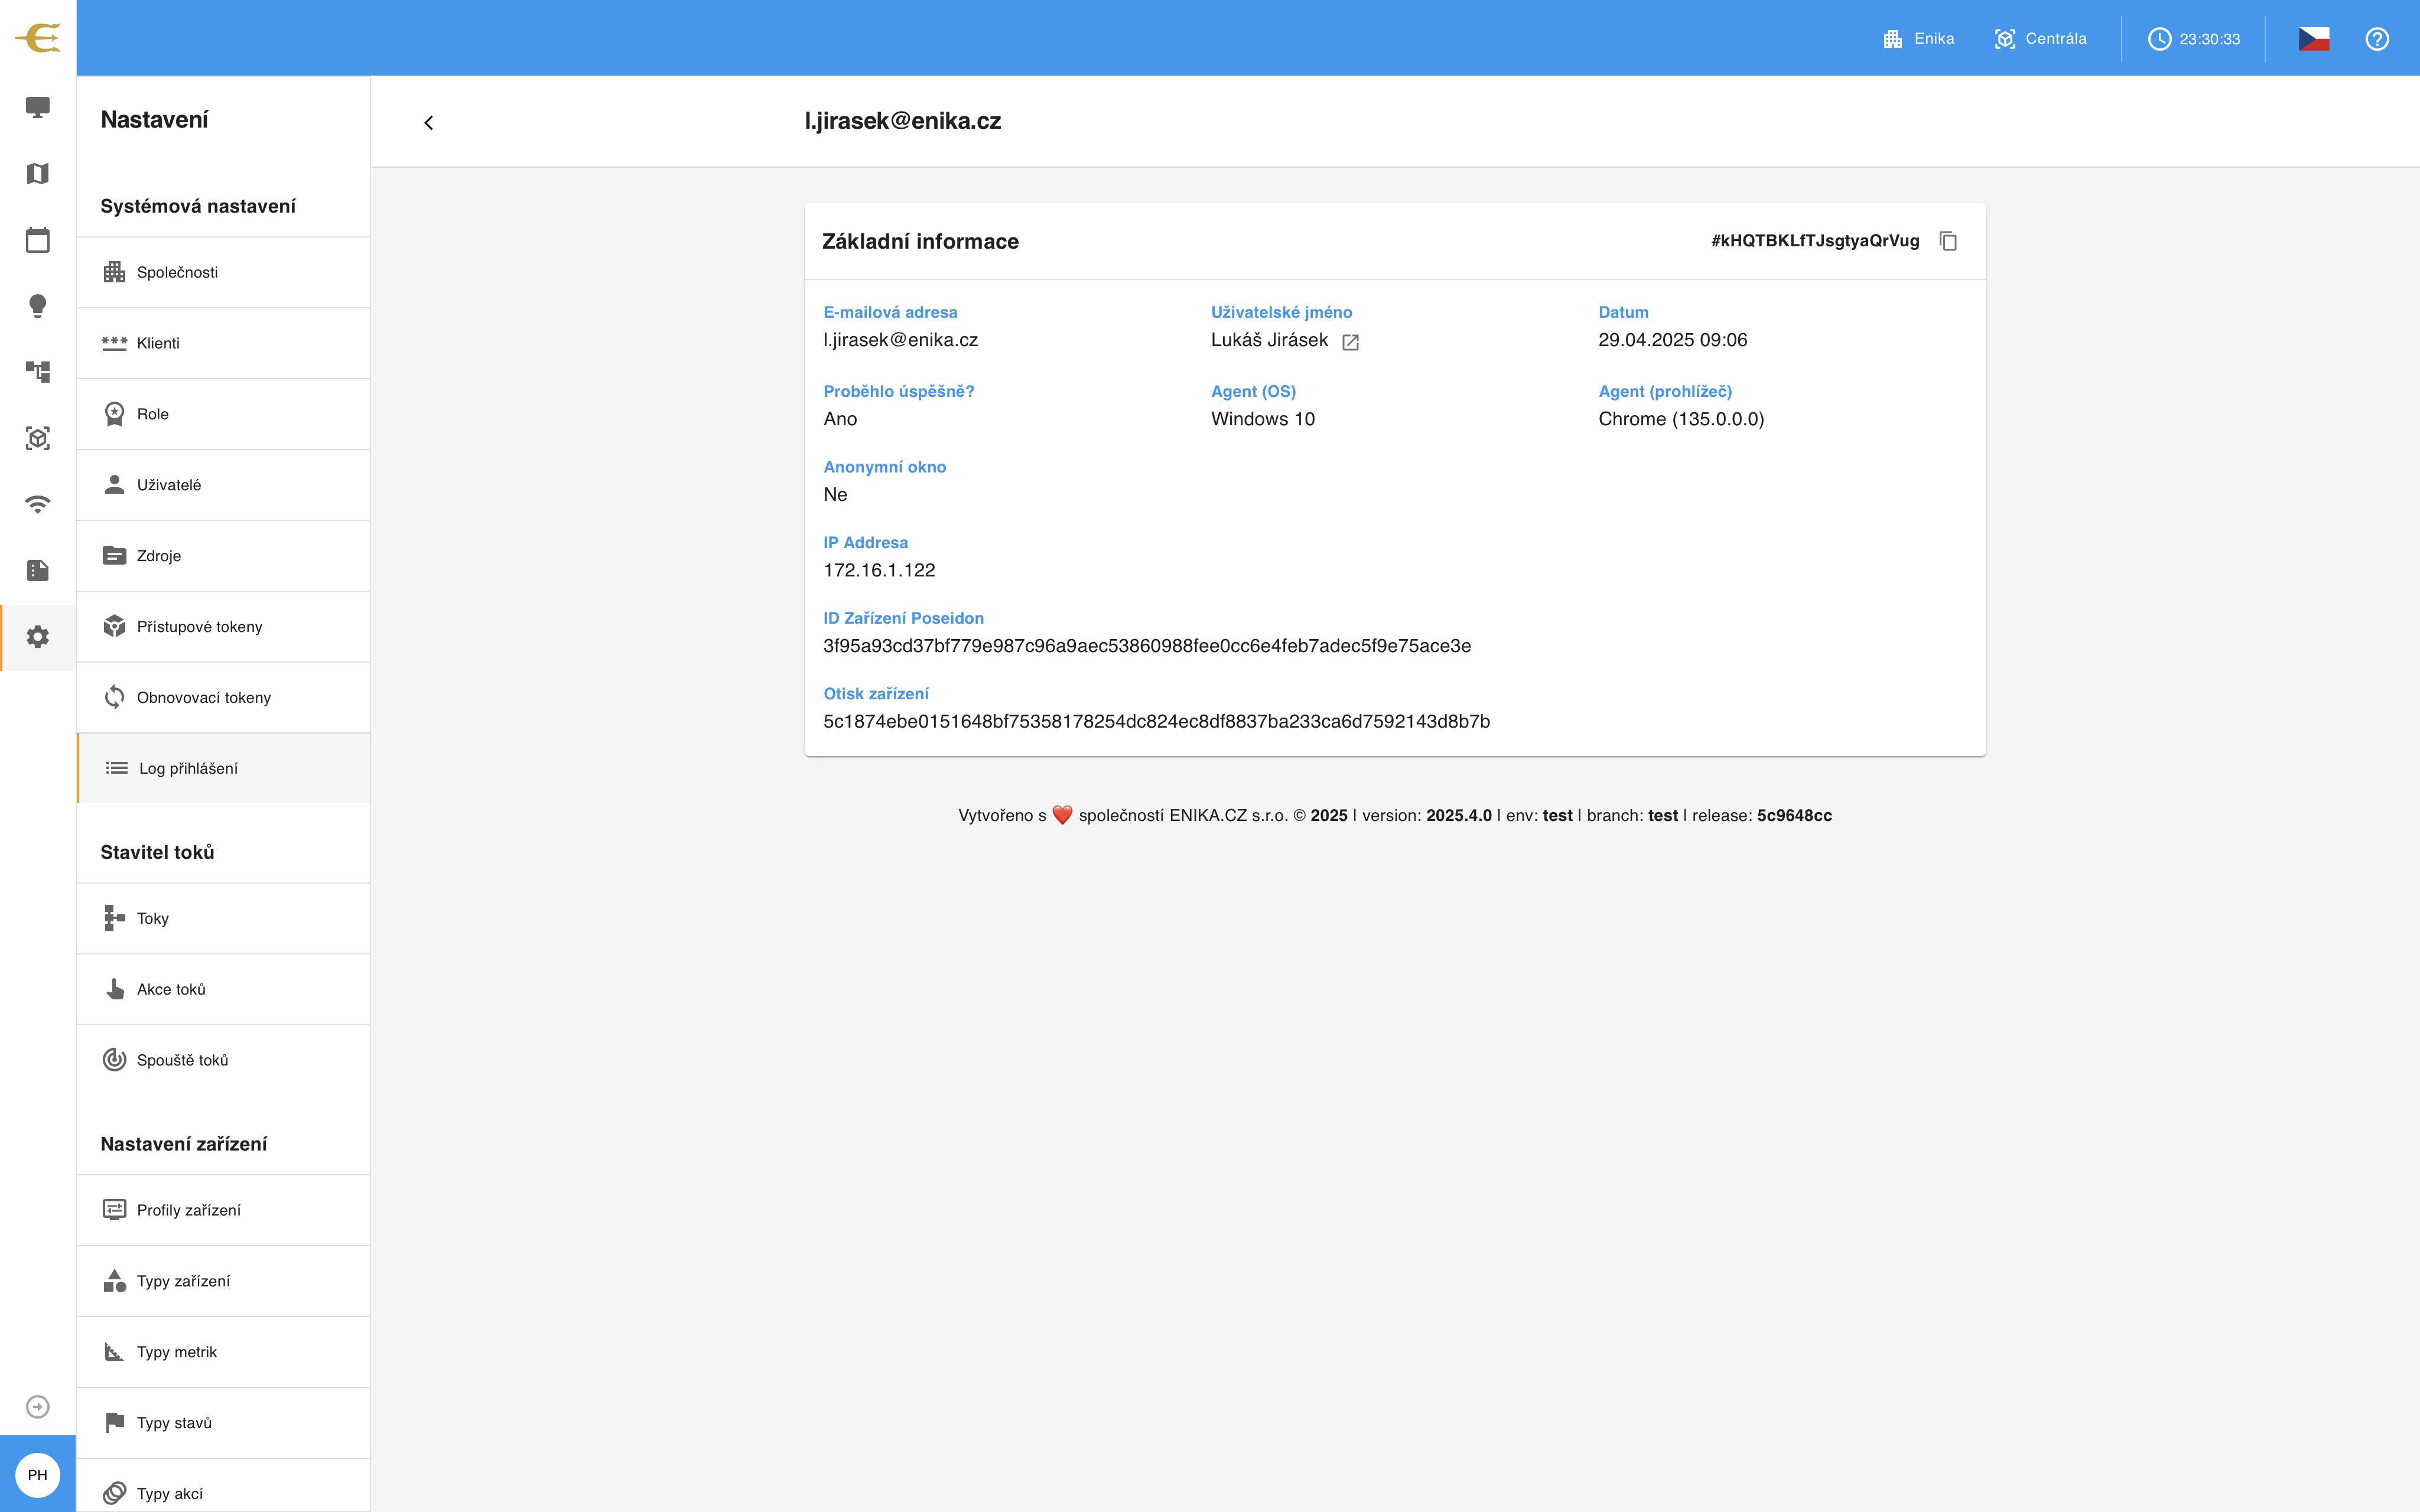
Rozložení obrazovky
Na vrchní části obrazovky se nachází navigační panel. Pod ním je umístěn blok, který obsahuje:
- Na levé straně název entity (e-mailová adresa uživatele)
- Na pravé straně typicky nejsou žádná akční tlačítka, protože záznamy o přihlášení nelze upravovat ani mazat
Základní informace
Záložka Základní informace zobrazuje detailní údaje o pokusu o přihlášení.
Obecné údaje
- E-mailová adresa - e-mail uživatele, který se pokoušel o přihlášení (např. "l.jirasek[at]enika.cz")
- Uživatelské jméno - celé jméno uživatele (např. "Lukáš Jirásek")
- Datum - přesné datum a čas pokusu o přihlášení (např. "20.04.2025 09:06")
Technické informace
- Proběhlo úspěšně? - informace o tom, zda byl pokus o přihlášení úspěšný (např. "Ano")
- Agent (OS) - operační systém použitý při přihlášení (např. "Windows 10")
- Agent (prohlížeč) - prohlížeč použitý při přihlášení (např. "Chrome (135.0.0.0)")
- Anonymní okno - informace o tom, zda bylo použito anonymní/inkognito okno (např. "Ne")
- IP Adresa - IP adresa, ze které bylo přihlášení provedeno (např. "172.16.1.122")
- ID Zařízení Poseidon - unikátní identifikátor zařízení v systému Poseidon (např. "3f95a03ecd7bf77be87c96acbf53860916eea7eb7a6ec5f9e7ba3c9e")
- Další zařízení - další identifikátory zařízení pro účely detekce identity (např. "5c1874deb0151648b75358517825546c924ec8df8837bd233cab6759214343db7c")
Bezpečnostní význam
Detailní záznamy o přihlášení mají několik důležitých bezpečnostních funkcí:
- Detekce neobvyklé aktivity - pomáhají identifikovat přihlášení z neobvyklých lokací nebo v neobvyklou dobu
- Forenzní analýza - v případě bezpečnostního incidentu poskytují cenné informace pro vyšetřování
- Audit přístupů - umožňují správcům sledovat, kdo a kdy přistupoval do systému
- Prevence krádeže identity - pomáhají odhalit možné krádeže přihlašovacích údajů
Záznamy o přihlášení jsou automaticky generovány systémem a nelze je manuálně vytvářet ani upravovat. Každý záznam obsahuje všechny dostupné informace o daném pokusu o přihlášení, které mohou být využity pro bezpečnostní analýzu.
Pokud v detailu přihlášení identifikujete podezřelou aktivitu (např. přihlášení ze zahraniční IP adresy, které neodpovídá pohybu daného uživatele), doporučujeme okamžitě:
- Kontaktovat daného uživatele a ověřit, zda o přihlášení ví
- V případě pochybností resetovat heslo uživatelského účtu
- Zkontrolovat další nedávná přihlášení stejného uživatele