Seznam obnovovacích tokenů
Obnovovací tokeny v systému POSEIDON City slouží k dlouhodobé autentizaci uživatelů při přístupu k REST API. Na rozdíl od běžných přístupových tokenů, které jsou krátkodobé, obnovovací tokeny umožňují uživatelům zůstat přihlášeni po delší dobu (typicky jeden měsíc) bez nutnosti opakovaného zadávání přihlašovacích údajů.
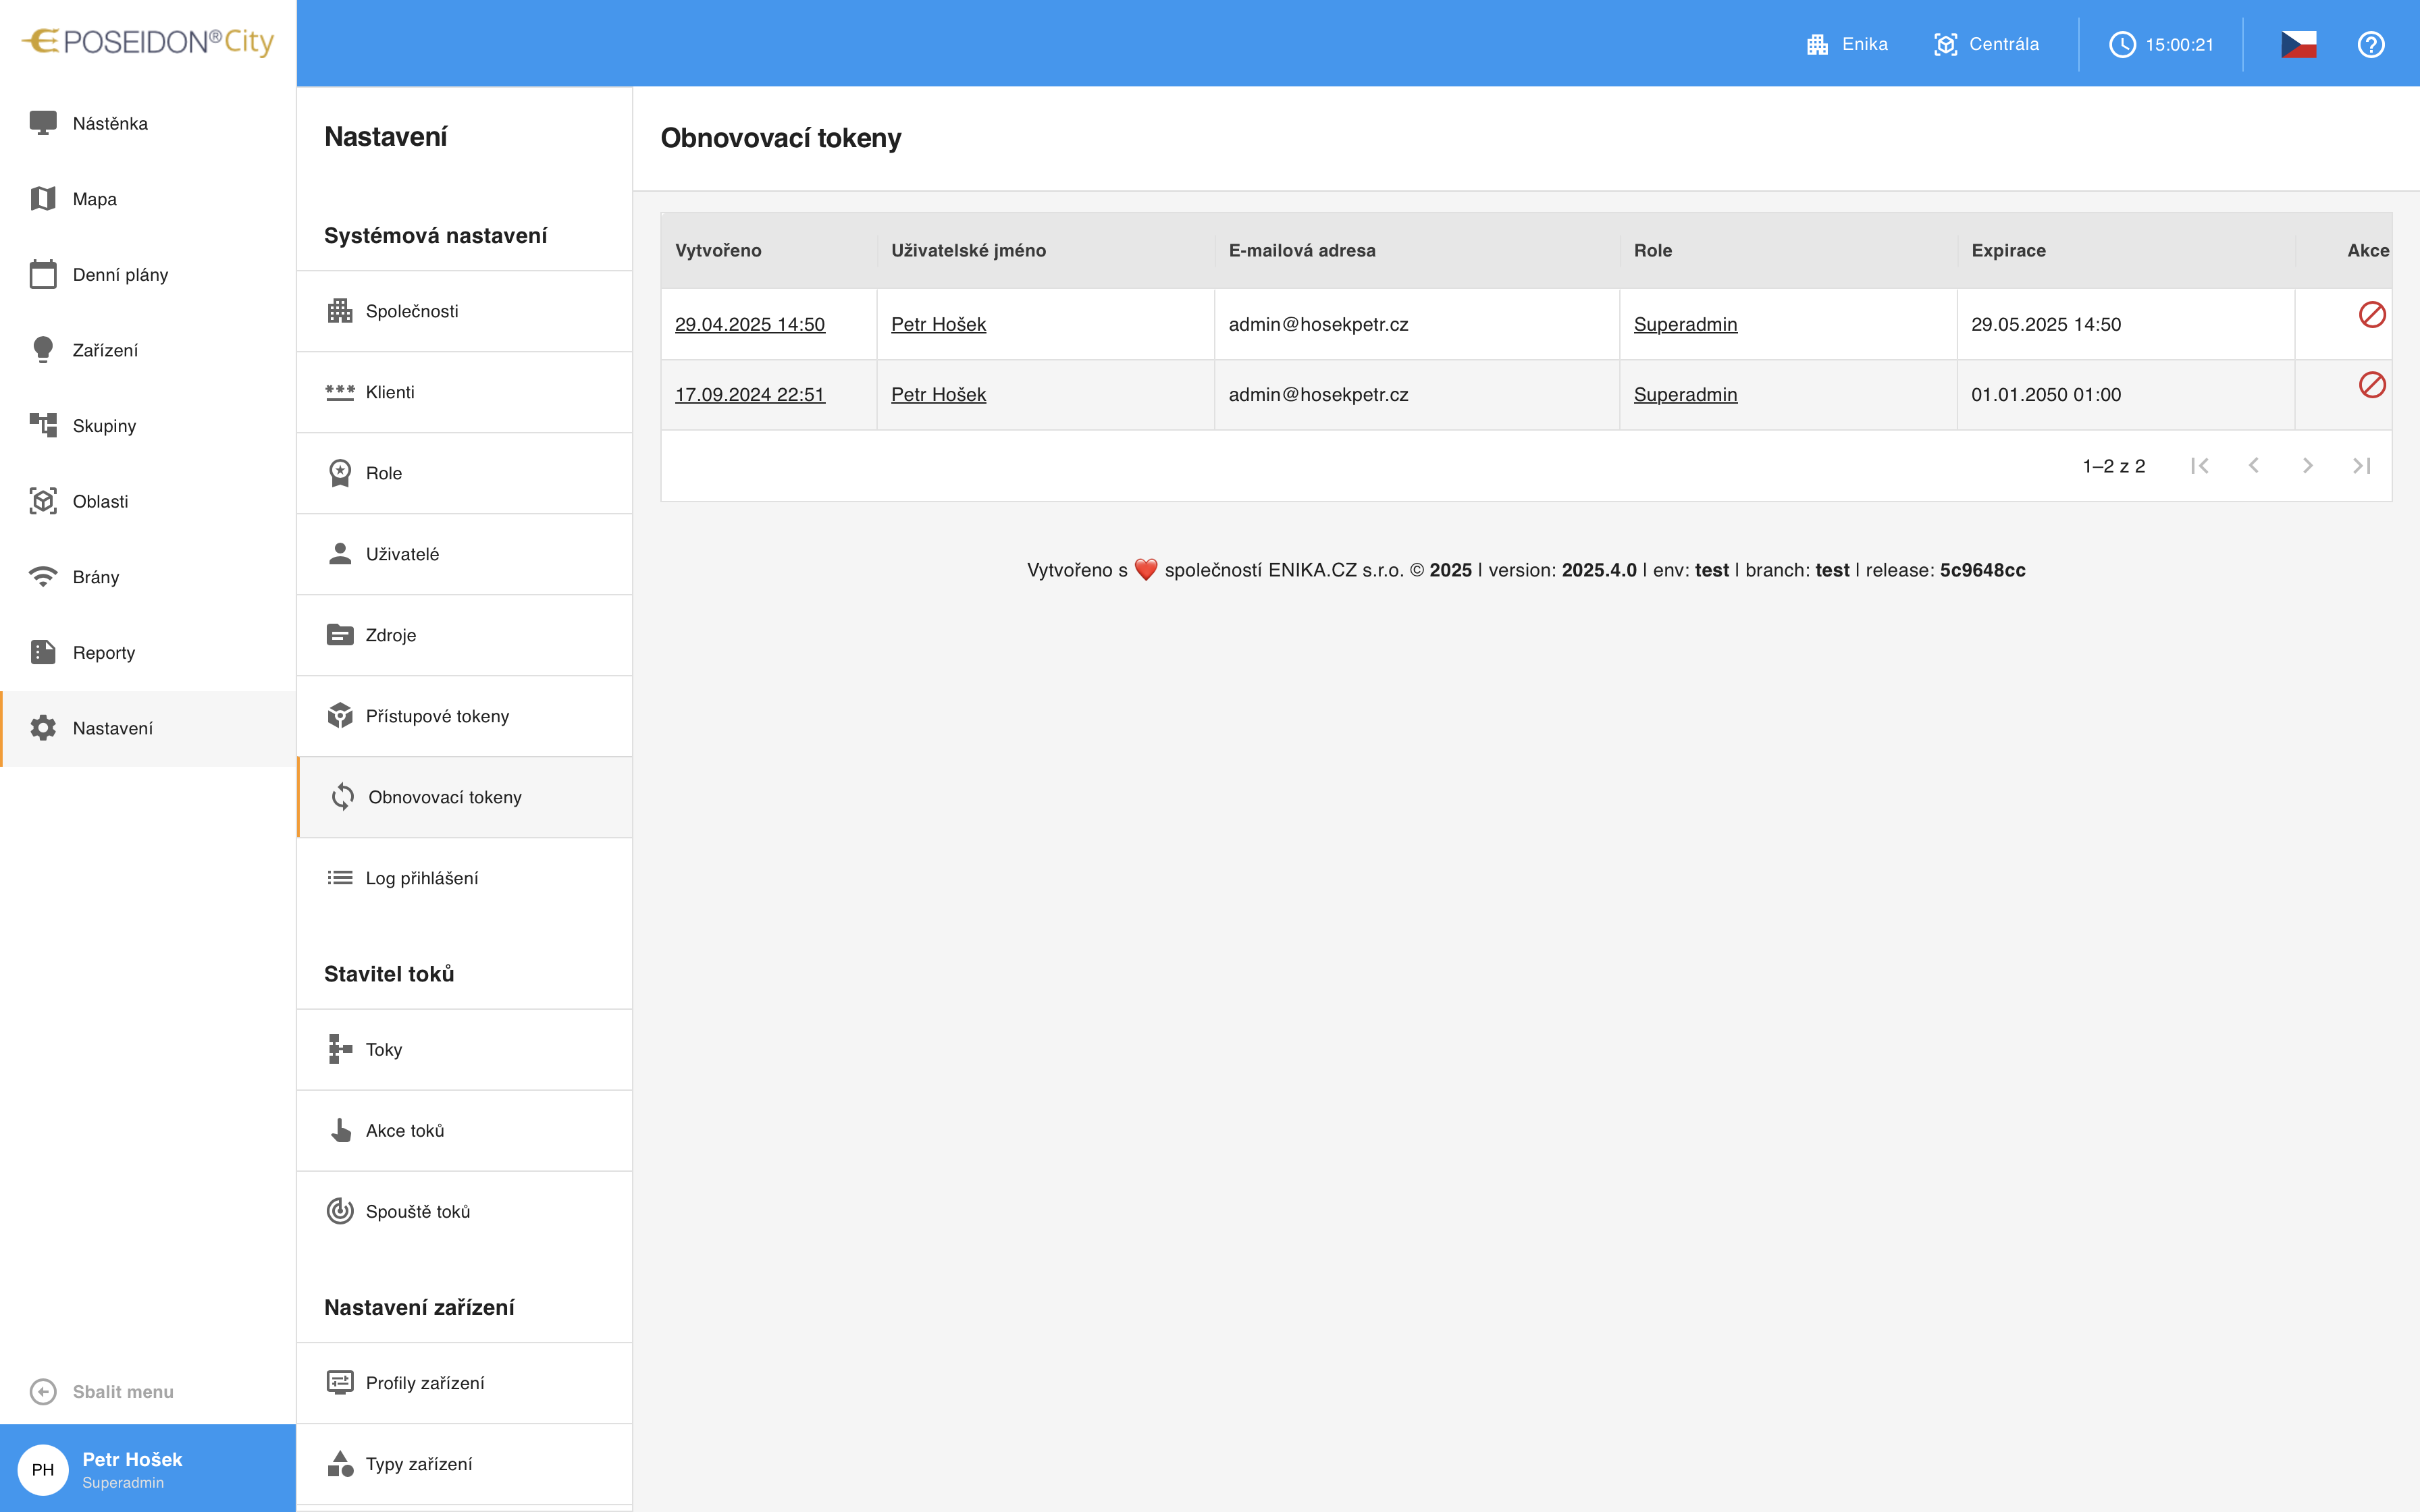
Přehled obnovovacích tokenů
Na stránce seznamu obnovovacích tokenů najdete přehled všech aktuálně platných obnovovacích tokenů v systému.
Obnovovací tokeny nelze manuálně vytvářet. Nový token je automaticky vygenerován při přihlášení uživatele do systému a je uložen v prohlížeči nebo klientské aplikaci.
Seznam tokenů
Seznam obnovovacích tokenů je zobrazen v tabulce s následujícími sloupečky:
- Vytvořeno - datum a čas vytvoření tokenu (např. "17.09.2024 22:51")
- Uživatelské jméno - jméno uživatele, kterému token patří (např. "Petr Hošek")
- E-mailová adresa - e-mail uživatele spojený s tokenem
- Role - role přiřazená uživateli, který token používá (např. "Superadmin")
- Expirace - datum a čas, kdy token vyprší a stane se neplatným (např. "01.01.2050 01:00")
- Akce - tlačítka pro správu tokenu:
- Zneplatnit - okamžitě zneplatní (revokuje) token, čímž zruší možnost dlouhodobého přihlášení uživatele
Na spodní straně seznamu najdete ovládací prvky stránkování, které zobrazují aktuální rozsah zobrazených záznamů (např. "1-2 z 2") a tlačítka pro navigaci mezi stránkami.
Zneplatnění obnovovacího tokenu způsobí, že uživatel bude při příštím automatickém obnovení relace nucen znovu zadat své přihlašovací údaje. Tato funkce je užitečná v případě, kdy potřebujete vynuceně ukončit dlouhodobou relaci konkrétního uživatele, například při podezření na kompromitaci účtu nebo při odchodu zaměstnance z organizace.
Obnovovací tokeny jsou důležitou součástí bezpečnostního modelu, která umožňuje pohodlné používání systému bez nutnosti častého přihlašování, ale současně umožňuje správcům systému v případě potřeby okamžitě zrušit dlouhodobý přístup.