Detail obnovovacího tokenu
Detail obnovovacího tokenu poskytuje ucelený přehled o vybraném tokenu a jeho parametrech. V systému POSEIDON City slouží obnovovací tokeny k dlouhodobé autentizaci uživatelů při přístupu k REST API, umožňují uživatelům zůstat přihlášeni po delší dobu (typicky jeden měsíc) bez nutnosti opakovaného zadávání přihlašovacích údajů.
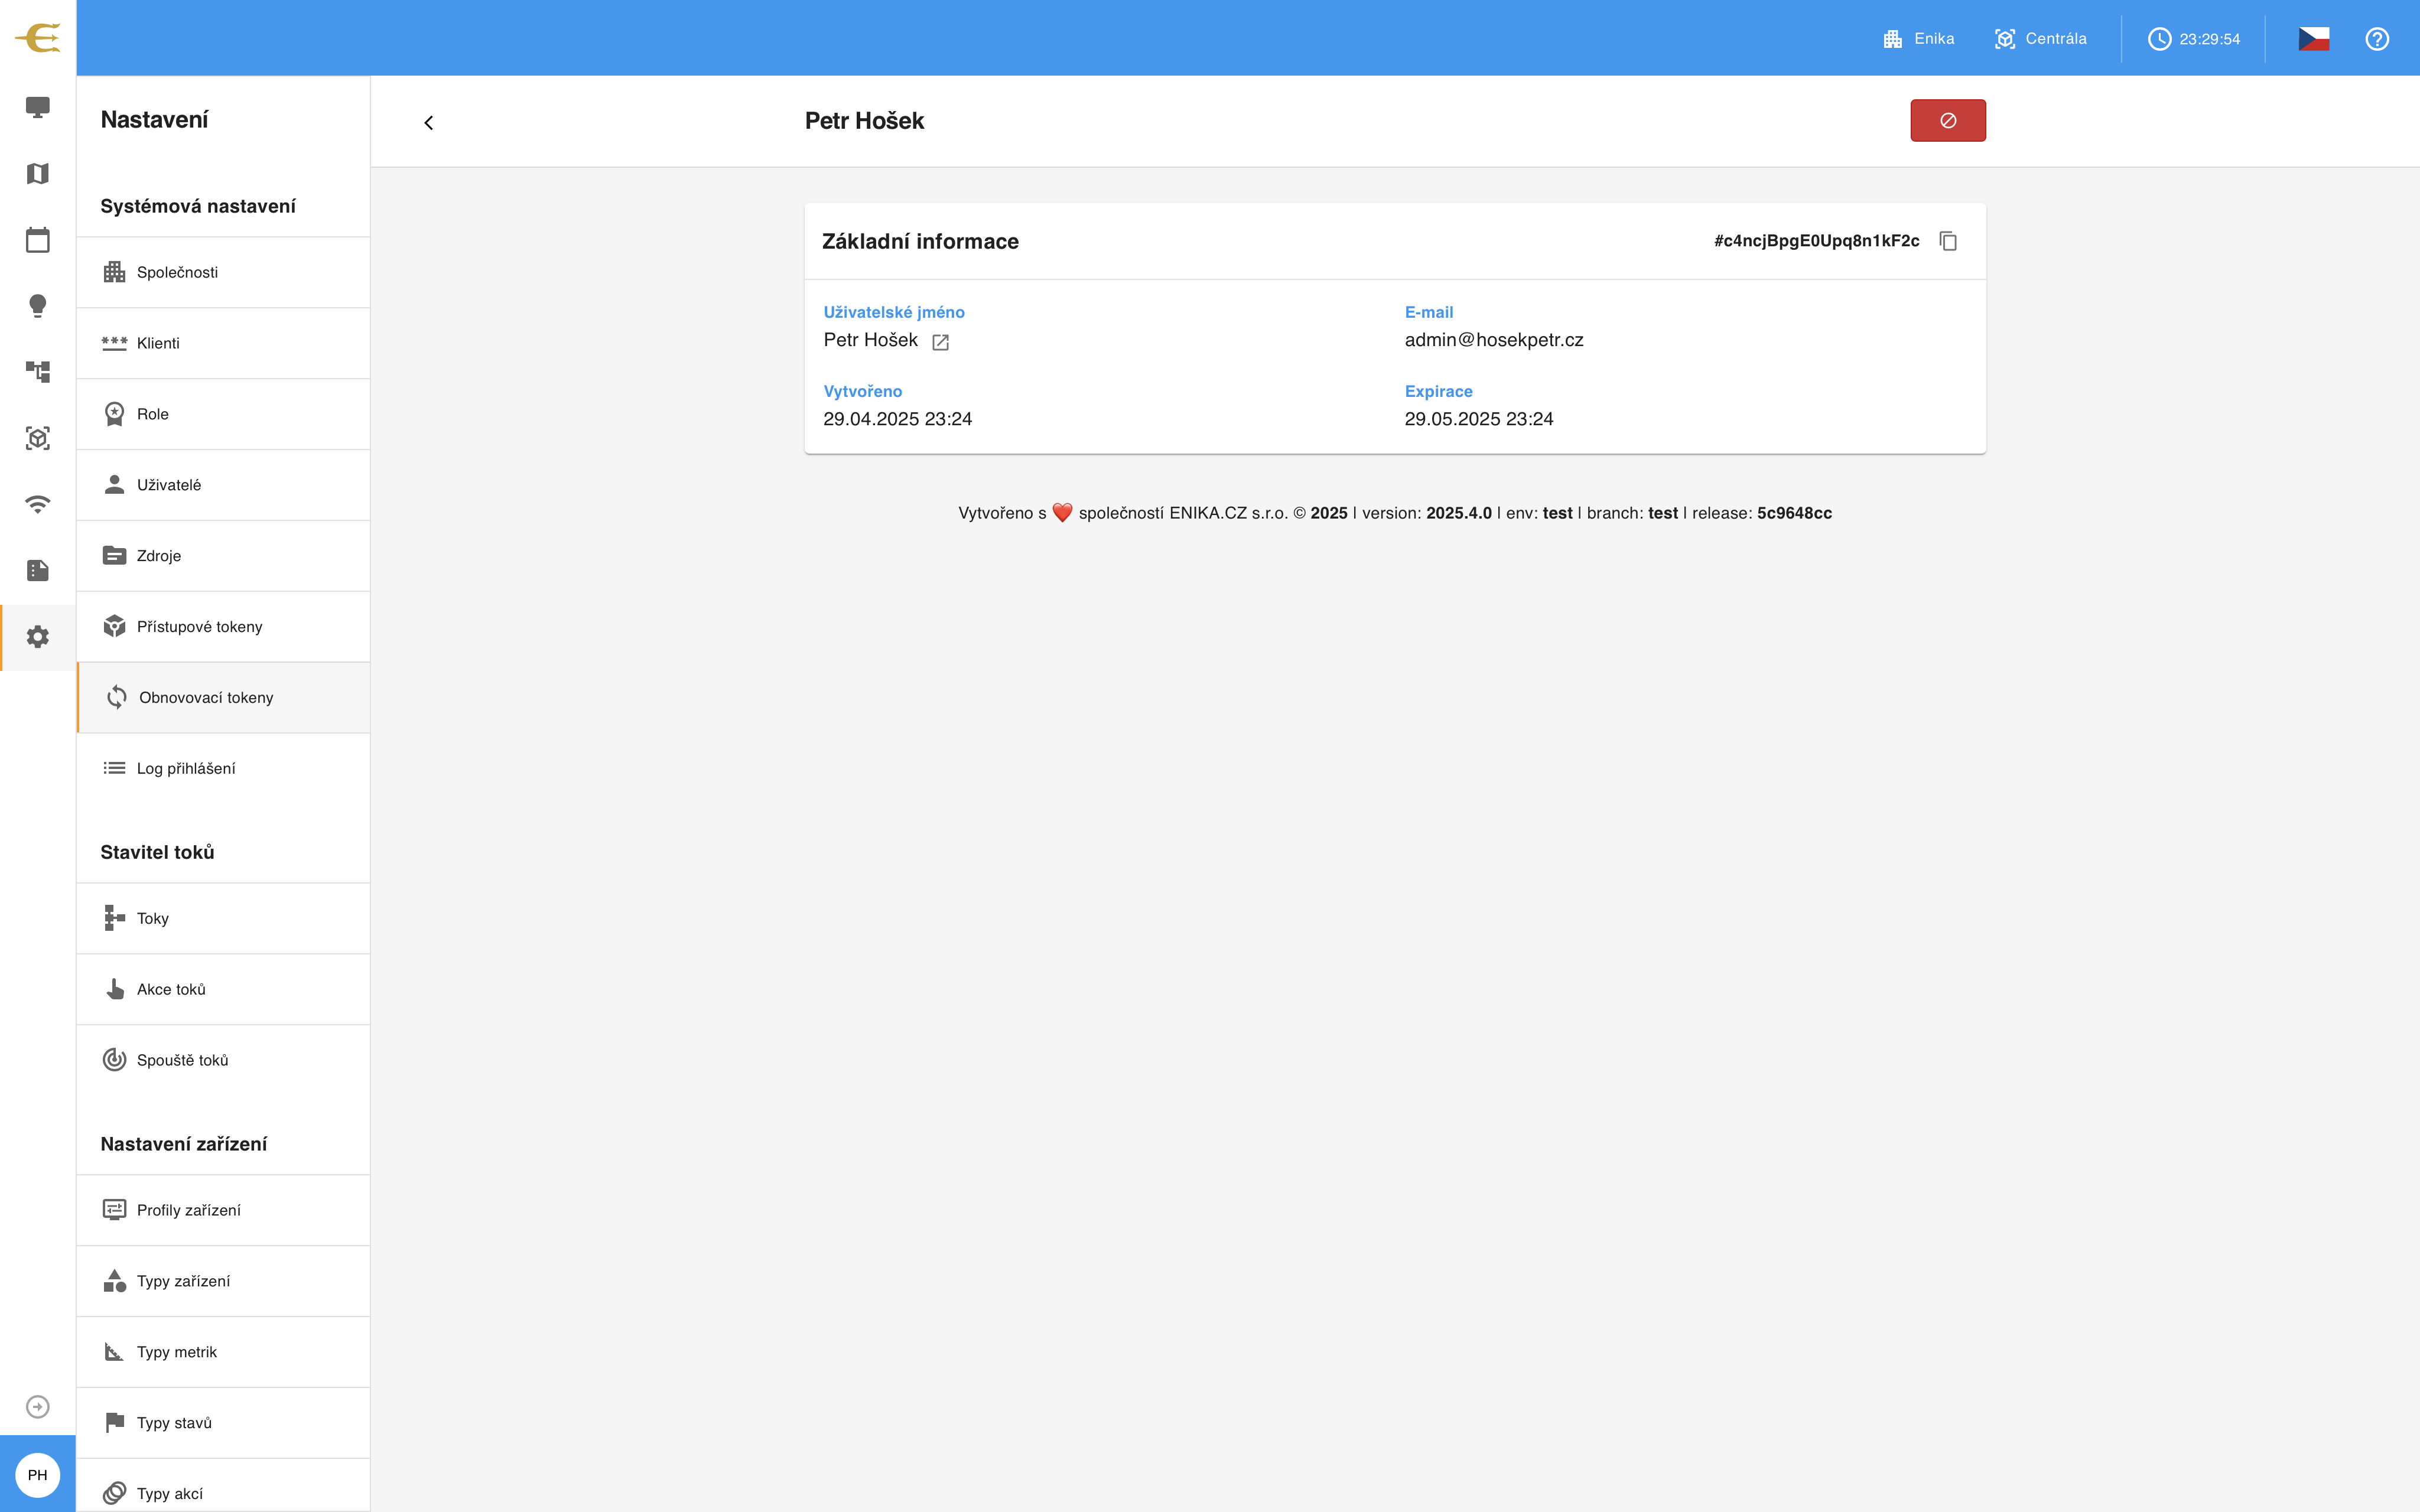
Rozložení obrazovky
Na vrchní části obrazovky se nachází navigační panel. Pod ním je umístěn blok, který obsahuje:
- Na levé straně název entity (identifikátor tokenu)
- Na pravé straně akční tlačítko:
- Zneplatnit - umožňuje okamžité zneplatnění (revokaci) tokenu, čímž zruší možnost dlouhodobého přihlášení uživatele
Základní informace
Záložka Základní informace zobrazuje detailní údaje o obnovovacím tokenu.
Obecné údaje
- Uživatelské jméno - jméno uživatele, kterému token patří (např. "Petr Hošek")
- E-mailová adresa - e-mail uživatele spojený s tokenem (např. "p.hosek[at]enika.cz")
- Role - role přiřazená uživateli, který token používá (např. "Superadmin")
- Vytvořeno - datum a čas, kdy byl token vygenerován (např. "17.09.2024 22:51")
- Expirace - datum a čas, kdy token vyprší a stane se neplatným (např. "01.01.2050 01:00")
Technické informace
- IP adresa - IP adresa, ze které bylo provedeno přihlášení a vygenerování tokenu
- User agent - identifikace prohlížeče nebo aplikace, která token používá (např. "Mozilla/5.0 (Windows NT 10.0; Win64; x64)...")
Funkce obnovovacího tokenu
Obnovovací tokeny mají v systému POSEIDON City následující vlastnosti a funkce:
- Dlouhodobá autentizace - umožňují uživatelům zůstat přihlášeni po delší dobu (typicky 30 dní)
- Bezpečnostní mechanismus - slouží k získání nových přístupových tokenů bez nutnosti opětovného zadávání hesla
- Časově omezená platnost - i když jsou dlouhodobé, stále mají nastavenou dobu expirace
- Automatické generování - jsou vytvářeny automaticky při přihlášení uživatele do systému
- Možnost revokace - lze je kdykoli zneplatnit, pokud je to potřeba
Obnovovací tokeny nelze manuálně vytvářet. Nový token je automaticky vygenerován při přihlášení uživatele do systému a je uložen v prohlížeči nebo klientské aplikaci.
Zneplatnění obnovovacího tokenu způsobí, že uživatel bude při příštím automatickém obnovení relace nucen znovu zadat své přihlašovací údaje. Tato funkce je užitečná v případě podezření na kompromitaci účtu nebo při potřebě vynuceného ukončení dlouhodobé relace.
Rozdíl mezi obnovovacím a přístupovým tokenem
| Vlastnost | Obnovovací token | Přístupový token |
|---|---|---|
| Délka platnosti | Dlouhodobá (typicky 30 dní) | Krátkodobá (typicky několik hodin) |
| Účel | Získání nových přístupových tokenů | Přímý přístup k API |
| Uložení | Bezpečně v prohlížeči/aplikaci | V paměti aplikace |
| Frekvence použití | Pouze když vyprší přístupový token | Při každém požadavku na API |
Pokud uživatel nahlásí ztrátu zařízení (notebook, telefon) nebo podezření na neoprávněný přístup, je vhodné okamžitě zneplatnit všechny jeho obnovovací tokeny pomocí tlačítka "Zneplatnit". Tím zajistíte, že potenciální útočník nebude moci využít uložené tokeny k přístupu do systému.